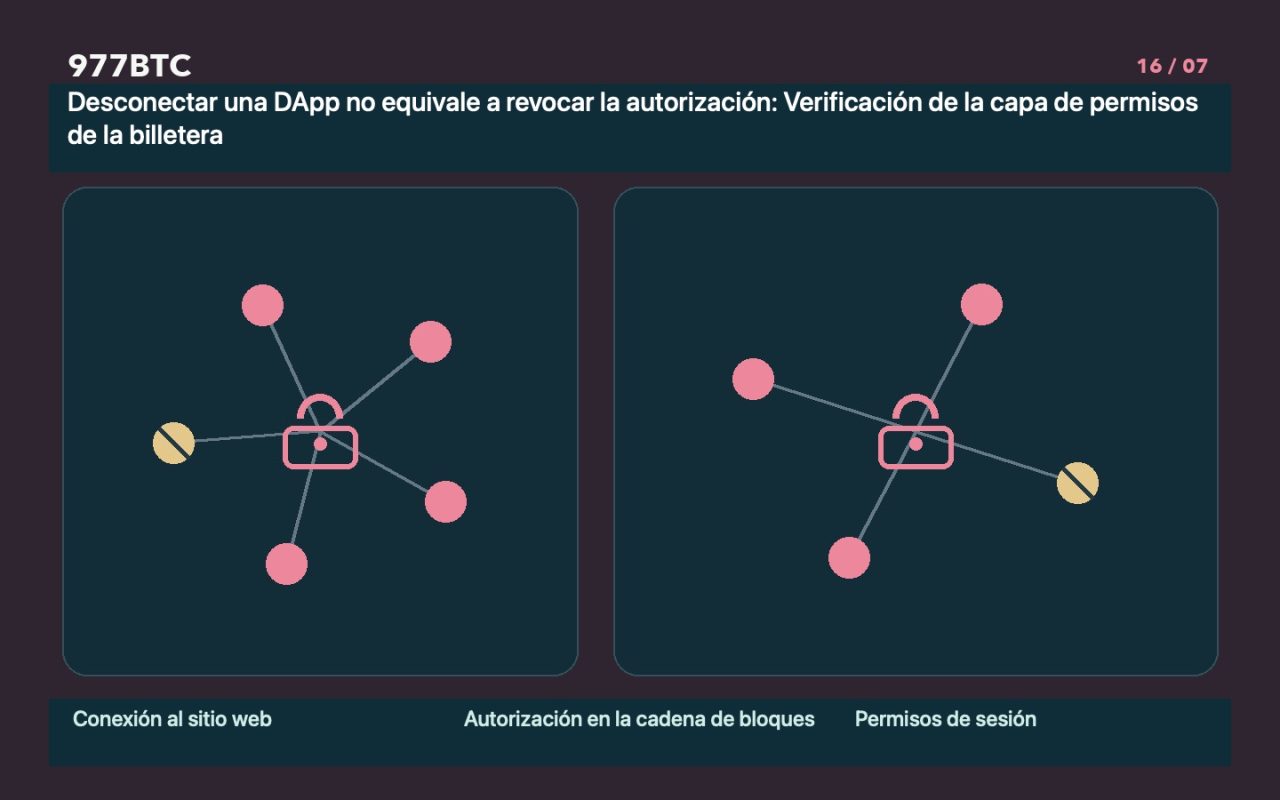
Los permisos de conexión son diferentes de los permisos de gasto
Después de que un sitio web se conecta a una billetera, puede obtener la capacidad de ver direcciones de cuenta o solicitar firmas; la autorización de gasto de tokens se determina mediante las reglas del contrato en la cadena. Desconectar un sitio web generalmente solo procesa la relación de conexión entre la billetera y el sitio web y no revoca automáticamente las autorizaciones existentes en la cadena. Primero debe determinar qué nivel de permiso desea finalizar antes de seleccionar la operación correspondiente, en lugar de simplemente verificar si el sitio web desaparece de la lista.
Enumere tres categorías de objetos que deben verificarse.
La primera categoría son los enlaces a sitios web guardados en monederos de navegador; la segunda, la cantidad de tokens asignados a un usuario específico; y la tercera, los permisos de sesión para ciertas cuentas inteligentes o aplicaciones. Las sesiones también pueden tener límites de tiempo, alcances de contrato y restricciones de cantidad. Cada monedero implementa esto de forma muy diferente; consulte la documentación oficial. No asuma que todos los monederos tienen el mismo botón ni asocie el nombre de un sitio web con una dirección de contrato única.
Las firmas también pueden determinar permisos posteriores.
Algunas aplicaciones utilizan firmas sin conexión como base para la ejecución posterior. La ausencia de transacciones en la cadena en la interfaz no significa que la firma carezca de sentido. Verifique la red de la solicitud de firma, el contrato, la acción, el período de validez y la cantidad. No confíe en la ausencia de gas para evaluar la seguridad de firmas anónimas que no conoce. La posibilidad de revocar el contenido firmado depende del diseño del protocolo; borrar el historial de navegación o reinstalar los complementos no lo invalida.
Determine el alcance de la revocación según la evidencia
Primero, registre los sitios web, las redes y las transacciones relacionadas que se conectaron. Encuentre los contratos y límites autorizados y verifíquelos utilizando el portal oficial de la billetera o herramientas confiables. La revocación en la cadena puede requerir tarifas de red; confirme que la transacción iniciada sea una revocación prevista, no una nueva autorización ilimitada. No interactúe a ciegas con activos sospechosos o contratos desconocidos; primero consulte las recomendaciones oficiales de la billetera y busque asistencia confiable si es necesario.
Si sospecha que su clave privada se ha filtrado
Revocar una sola autorización no soluciona el problema de una clave privada filtrada. Las fugas de cuentas y las autorizaciones maliciosas deben evaluarse por separado, y se debe desarrollar un plan de eliminación en dispositivos de confianza. No introduzca nuevas frases mnemotécnicas en dispositivos potencialmente controlados y no transfiera todo su saldo a direcciones recomendadas por desconocidos. Conserve la evidencia de las transacciones y los cronogramas durante el proceso de eliminación, evite divulgar públicamente relaciones de cuentas completas y sin anonimizar, y especialmente no proporcione su clave privada a los llamados rastreadores de criptomonedas.
Cree una lista de verificación de vencimiento de permisos.
Registre, uno por uno, si la conexión al sitio web está interrumpida, si la autorización objetivo ha sido revocada, si la sesión ha expirado o ha sido revocada, y si aún existen otros permisos de red. Una vez completado, consulte el estado en la cadena de bloques y conserve el identificador de la transacción. Este documento no puede confirmar que ninguna billetera específica sea segura; el resultado de la revocación de permisos debe basarse en el estado actual de la red y el protocolo, y los dispositivos de seguridad y la protección de datos de recuperación deben mantenerse continuamente.