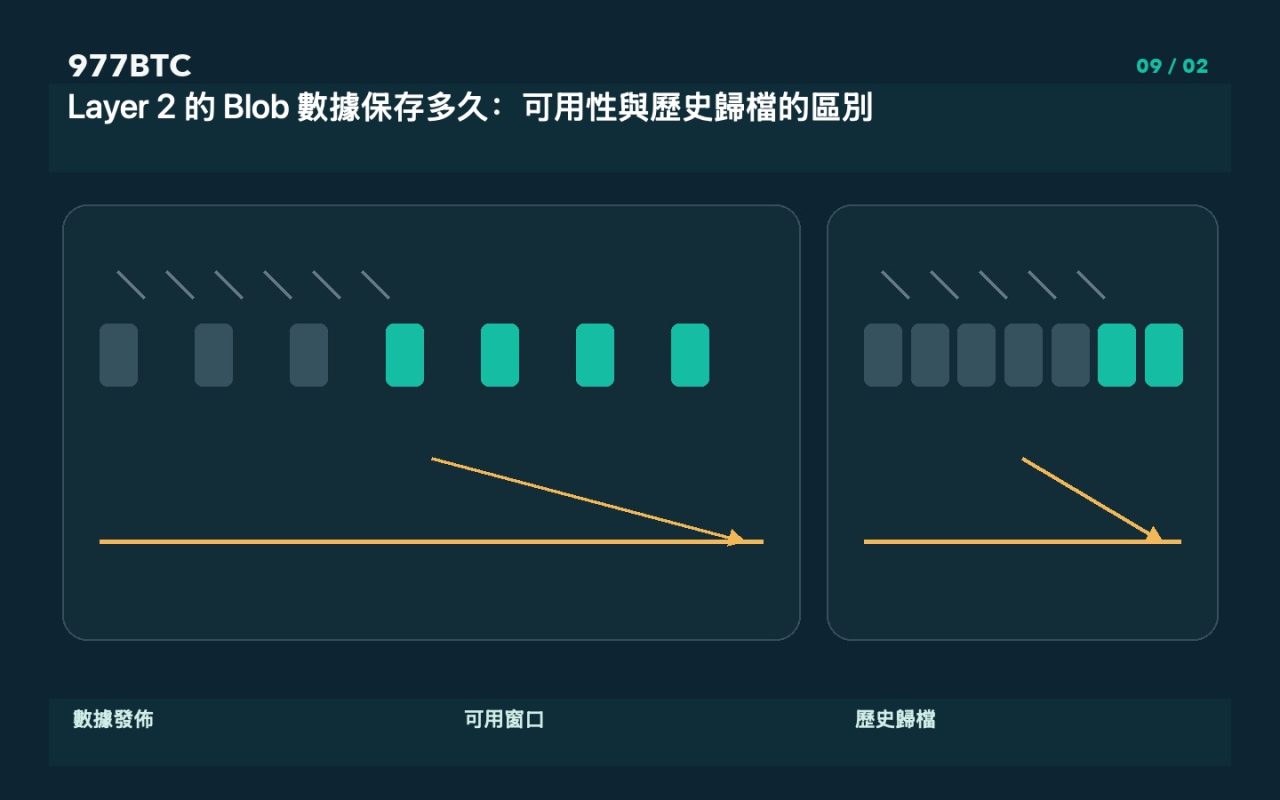
先區分執行數據與 Blob 數據
部分 Layer 2 使用 Blob 承載向以太坊發佈的數據。Blob 的設計目標包含數據可用性,而不是讓每個普通節點永久保留所有歷史內容。交易瀏覽器能顯示某個提交記錄,不代表當前節點仍保存完整載荷。研究一條二層鏈時,需要問清提交方式、驗證流程和歷史數據由誰歸檔。
短期可用與永久備份不同
協議及客戶端會對 Blob 數據的服務與保留設置相應規則,這些參數和升級可能變化,應查看當前規範。不要把某個舊文章提到的天數作為永久保證。歷史證明的承諾可能仍可查詢,但承諾、數據本體和可用的歸檔服務是不同東西;有哈希不等於能從哈希還原全部內容。
為什麼普通用戶仍應關心
錢包餘額通常由應用和節點提供,用戶可能很少直接下載 Blob。然而在運營者停機、獨立重建狀態或爭議處理時,數據獲取路徑會變得重要。二層網絡的退出能力還與橋、證明系統和升級權限有關;不能只看到“使用以太坊數據”就認定所有故障都由主網自動解決。
一個歷史查詢的示例
假設研究者要復核數月前的一批二層交易,應先定位 L2 區塊與提交到主網的批次,再確定數據格式和仍提供載荷的歸檔來源。若某個普通端點查不到舊數據,不能直接斷言原交易從未存在。需要核對端點服務範圍、批次引用和其他獨立來源,並記錄哪些步驟仍不可復現。
評估歸檔提供方的方法
查看提供方保留範圍、數據完整性校驗、下載格式、速率限制、付費條款和中斷歷史。最好能驗證下載內容與協議承諾的關係,且避免唯一依賴單個商業 API。所謂永久保存必須有清楚的責任主體和可驗證機制;宣傳口號並不等於長期可執行的服務義務。
給文章與數據研究留出處
保存 L1 與 L2 網絡標識、批次和區塊哈希、規範版本、查詢時間及歸檔地址。引用數據時注明下載是否完整、是否有缺口、是否獨立復核。本文只解釋數據生命週期,不承諾任意二層系統的安全性;協議升級、歸檔服務和退出條件都應在實際使用前重新核對。