认证因子不是验证码数量
多因素认证需要不同类型的证明,例如密码加设备;收到两条短信并不自动等于更安全。短信验证码可能受到换卡劫持、转发和钓鱼影响。
登录、提现与账户恢复可能采用不同流程。逐项检查平台的安全设置,记录哪些操作要求第二因素,不要只看首页显示“已保护”。
验证器的优势与局限
基于时间的一次性密码验证器不依赖短信网络,适合跨境旅行和更换号码的用户。但验证码仍能被实时钓鱼站窃取。
安装前核对应用发布者和官方链接,备份恢复码时不要存到公开云盘。验证器种子与账户密码分开保管,任何人要求扫码重新绑定都要独立核实。
通行密钥和安全密钥
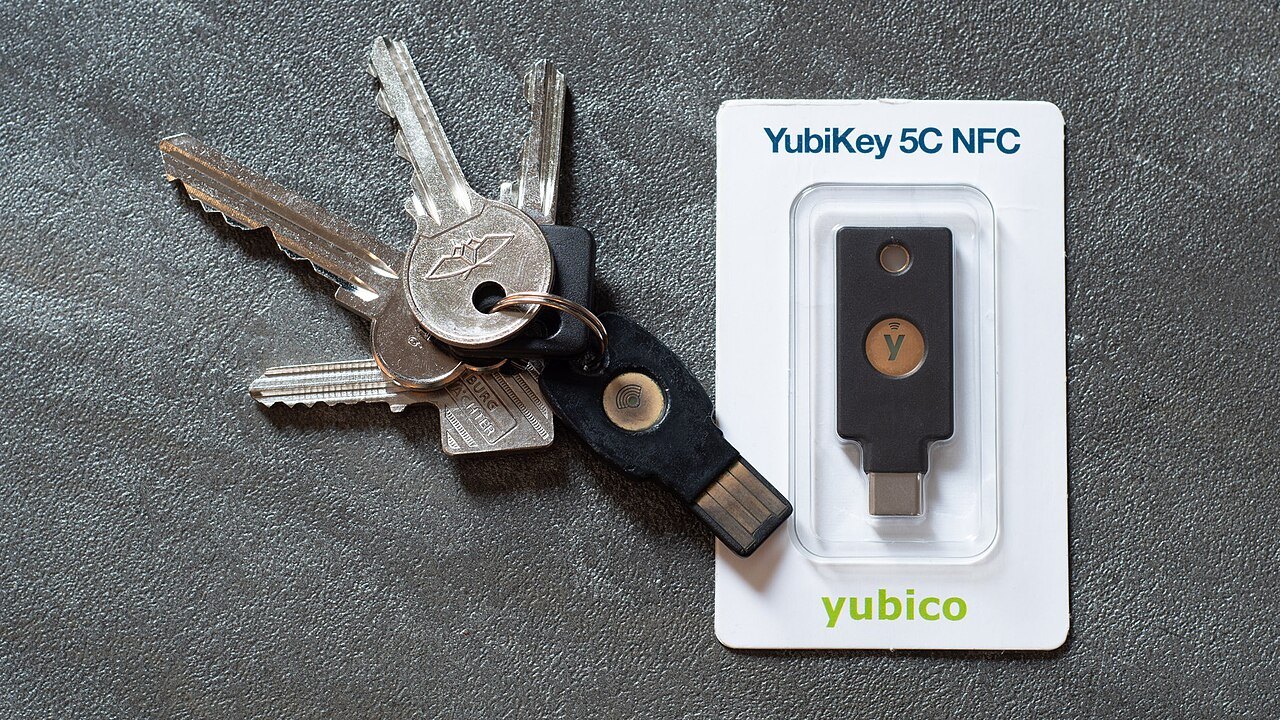
通行密钥使用公钥认证,可降低输入密码被仿冒站收集的风险。平台支持、设备同步和恢复方式各不相同,不能假设所有服务都兼容。
注册前阅读平台说明,准备一把备用安全密钥或受控恢复方式,并在可信设备上试验。遗失手机后应知道怎样撤销旧设备,而不是临时求助陌生客服。
迁移与恢复流程
更换手机、操作系统或旅行 SIM 卡前,先确认登录还能完成,下载恢复码并检查备用邮箱。不要在设备损坏当天才发现所有认证因子都在同一部手机。
迁移后注销旧设备、删除不用的会话和安全密钥,重新核对提现地址白名单。保留操作日期但不在普通笔记保存恢复码全文。
警惕恢复链薄弱点
即使登录采用强认证,邮箱、手机号或客服恢复流程仍可能被攻击。邮箱应有独立强密码、多因素认证和可信恢复联系方式。
启用账户异常通知,定期检查登录历史。收到不认识的验证请求时不要点同意;从已知官方入口查看是否有人尝试接管账户。
安全设置也要定期复核
每季度核对认证方式、备用设备、恢复码位置、邮箱安全和已登录会话。家庭协助时只讲流程,不互发密码、验证码或密钥。
任何认证方案都无法防止所有诈骗,例如用户主动转账或签署恶意授权。遇到可疑要求先暂停,强认证与认真核对需要同时存在。
新手机启用前的迁移演练
出发旅行或换手机前,列出交易平台、邮箱、银行和运营商账户各自的登录因子与恢复因子,检查是否都依赖同一个号码或同一个同步云账户。强认证若被弱恢复渠道绕过,整体保护仍会变差。
在旧设备仍可用时测试新设备登录与退出,确认备用密钥、恢复码和官方客服入口能够使用。删除旧设备前先完成一轮低风险验证,不通过真实提现做唯一测试。同步型通行密钥要理解云账户安全和设备丢失处理,设备绑定密钥则要准备另一受控备份。保留登记日期和设备名称,用明确清单替代记忆,不在清单公开实际密钥或完整恢复码。